Cuando una empresa tiene una sola oficina, buena parte de la infraestructura puede mantenerse dentro de una red local. Pero el escenario cambia cuando aparece una segunda sede, un almacén, un datacenter, infraestructura en la nube o un cliente con el que es necesario intercambiar información. En ese momento surge una pregunta habitual: ¿cómo hacemos para que dos redes ubicadas en lugares distintos puedan comunicarse de forma segura?
Una de las respuestas más utilizadas en entornos empresariales es la VPN Site-to-Site, un enfoque relacionado con la VPN en Perú: ¿Qué es y Por Qué tu Empresa la Necesita?.
No conecta personas: conecta redes
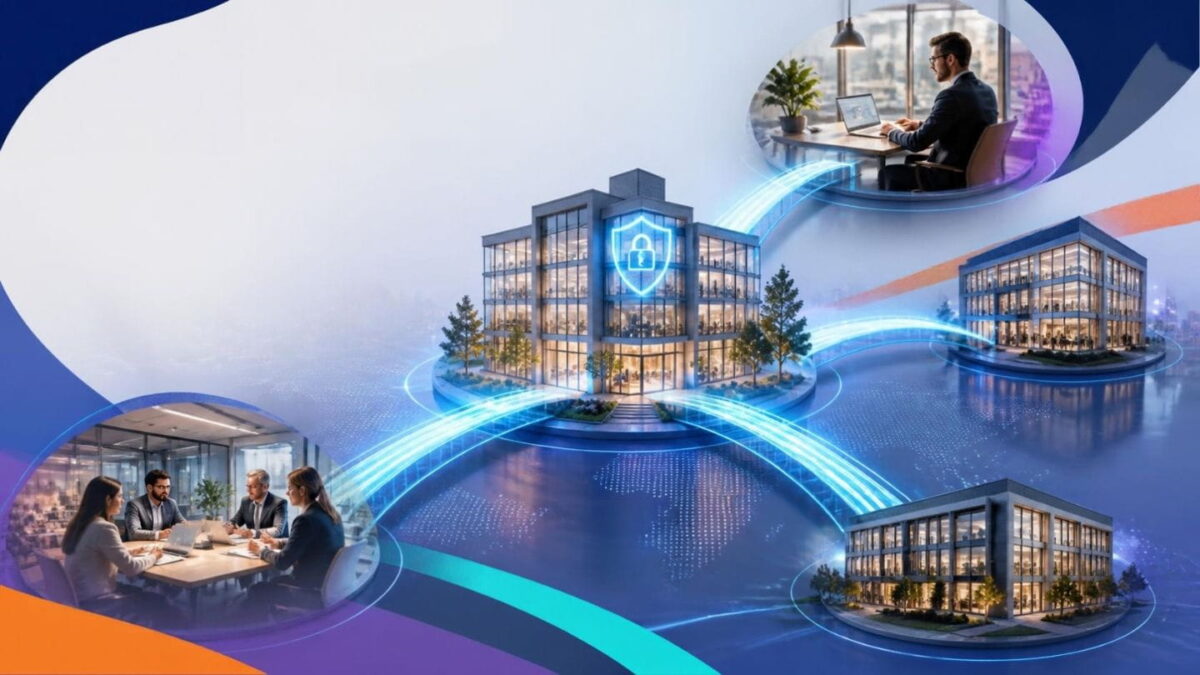
La diferencia fundamental respecto a una VPN de acceso remoto es sencilla. Cuando un colaborador se conecta desde su laptop mediante VPN, estamos conectando un dispositivo individual con una red empresarial. En una VPN Site-to-Site, en cambio, se conectan dos redes completas. De hecho, podemos imaginarlo así:
Oficina Lima → Internet → VPN Site-to-Site → oficina Arequipa
Para los usuarios, la conexión puede ser prácticamente transparente. Esto se parece al enfoque de cómo conectamos una oficina principal y usuarios remotos sin equipos extra ni dolores de cabeza, donde la experiencia también busca ser simple para el usuario final. No necesitan iniciar manualmente una VPN cada vez que quieren utilizar un recurso de la otra sede. La infraestructura mantiene el túnel entre ambos extremos y permite que determinadas redes se comuniquen según las políticas definidas.
El caso más sencillo: conectar dos oficinas
Una empresa puede tener su servidor de archivos o sistema administrativo en la oficina principal mientras una segunda sede necesita utilizar esos mismos recursos. En lugar de publicar esos sistemas en Internet, ambas oficinas pueden conectarse mediante una VPN Site-to-Site. La sucursal accede a los servicios autorizados utilizando direccionamiento privado, como si existiera un enlace entre ambas redes.
Este modelo puede utilizarse para compartir aplicaciones internas, servidores, sistemas administrativos, telefonía IP, almacenamiento u otros servicios corporativos, tal como se detalla en VPN para empresas en Perú: 6 casos concretos en los que realmente la necesitas. A medida que aparecen nuevas sedes, la arquitectura puede ampliarse para integrarlas dentro del mismo esquema de conectividad.
También sirve para conectar una oficina con la nube
Las empresas ya no almacenan necesariamente toda su infraestructura dentro de sus oficinas. Muchas aplicaciones y servidores se encuentran en datacenters, infraestructura virtualizada o plataformas cloud. Una VPN Site-to-Site puede conectar la red local de la empresa con esa infraestructura remota.
Así, un servidor ubicado fuera de la oficina puede seguir formando parte de una red privada accesible únicamente desde las ubicaciones autorizadas. Para una pyme, esto permite aprovechar infraestructura externa sin tener que publicar todos sus servicios directamente en Internet.
Cuando las redes pertenecen a empresas diferentes
Uno de los usos más interesantes aparece en relaciones B2B. Un proveedor puede necesitar conectarse a los sistemas de un cliente para intercambiar información, operar una aplicación o prestar un servicio. En este escenario, cada organización mantiene su propia infraestructura, pero ambas establecen una conexión controlada entre determinadas redes. Por ejemplo:
Red del proveedor → VPN Site-to-Site → red del cliente
Esto no significa que ambas empresas puedan acceder libremente a toda la infraestructura de la otra. Una arquitectura correctamente diseñada limita qué redes y servicios pueden comunicarse.
La VPN proporciona el canal; las políticas de red determinan qué puede circular por él.
El verdadero trabajo está en definir los límites
Desde fuera, una VPN Site-to-Site puede parecer simplemente un túnel entre dos puntos. En la práctica, el diseño requiere tomar varias decisiones. Hay que determinar qué redes deben comunicarse, qué sistemas estarán disponibles, qué tráfico será permitido y qué ocurrirá si existe conflicto entre los rangos de direccionamiento utilizados por ambas organizaciones.
También se deben establecer responsabilidades. ¿Quién administra cada extremo? ¿Quién realiza cambios? ¿Qué sucede cuando aparece una nueva red? ¿Cómo se documenta la integración?
En proyectos pequeños estas preguntas pueden parecer excesivas. Cuando la empresa empieza a mantener varias conexiones simultáneamente, se vuelven fundamentales.
Cuando una empresa empieza a tener múltiples túneles
Una pyme puede comenzar conectando dos oficinas y, algunos años después, descubrir que mantiene conexiones con sucursales, proveedores, clientes y servicios cloud. En ese punto, las VPN dejan de ser configuraciones individuales y empiezan a convertirse en una plataforma de conectividad.
Cada túnel puede tener políticas diferentes. Algunos permanecerán activos permanentemente, otros existirán solamente para determinados servicios y algunos deberán integrarse con accesos de usuarios remotos.
Diseñar una arquitectura centralizada facilita administrar estas conexiones sin tener que reconstruir la red cada vez que aparece una nueva necesidad.
Site-to-Site no reemplaza necesariamente al acceso remoto
Otra idea importante es que una empresa no tiene por qué escoger entre VPN Site-to-Site y VPN de usuarios. Ambas pueden convivir.
Un colaborador puede conectarse desde casa a la VPN empresarial y, una vez dentro, acceder a un recurso ubicado en una sucursal o incluso dentro de la red de un cliente conectada mediante Site-to-Site. Conceptualmente:
Usuario remoto → VPN empresarial → red corporativa → VPN Site-to-Site → cliente
Esta arquitectura puede simplificar considerablemente la experiencia de los usuarios, porque la complejidad de las interconexiones permanece dentro de la infraestructura.
¿Cuándo tiene sentido una VPN Site-to-Site?
La necesidad suele aparecer cuando la comunicación entre dos redes debe ser frecuente o permanente. No se trata simplemente de que una persona ingrese ocasionalmente a un servidor, sino de que dos entornos necesitan intercambiar tráfico de manera controlada. Puede ser una oficina y una sucursal, una empresa y su datacenter, una red local y una plataforma cloud o dos organizaciones que mantienen una relación comercial.
La clave está en diseñar la conexión según el flujo real del negocio y no solamente desde la perspectiva tecnológica.
Una conexión que debería crecer con la empresa
Una VPN Site-to-Site bien diseñada puede empezar conectando dos puntos y convertirse progresivamente en una plataforma que integre diferentes sedes y organizaciones. Por eso resulta conveniente pensar desde el inicio en administración, documentación, monitoreo y soporte.
Nettix implementa y administra soluciones VPN Site-to-Site para empresas en Perú, permitiendo conectar sucursales, infraestructura cloud, datacenters, clientes y proveedores bajo una arquitectura controlada.
Cuando la conectividad forma parte de la operación diaria, el objetivo no debería ser solamente establecer un túnel, sino construir una infraestructura que pueda mantenerse y crecer junto con la empresa.